Khách báo bấm vào website công ty trên Google thì bị chuyển sang trang cá cược, trong khi anh chị gõ thẳng địa chỉ vẫn thấy bình thường. Đó là kiểu website bị hack rất hay gặp. Lúc này đừng vội xoá hết: làm đúng thứ tự mới giữ được dữ liệu và tránh tái nhiễm.
Tóm tắt nhanh
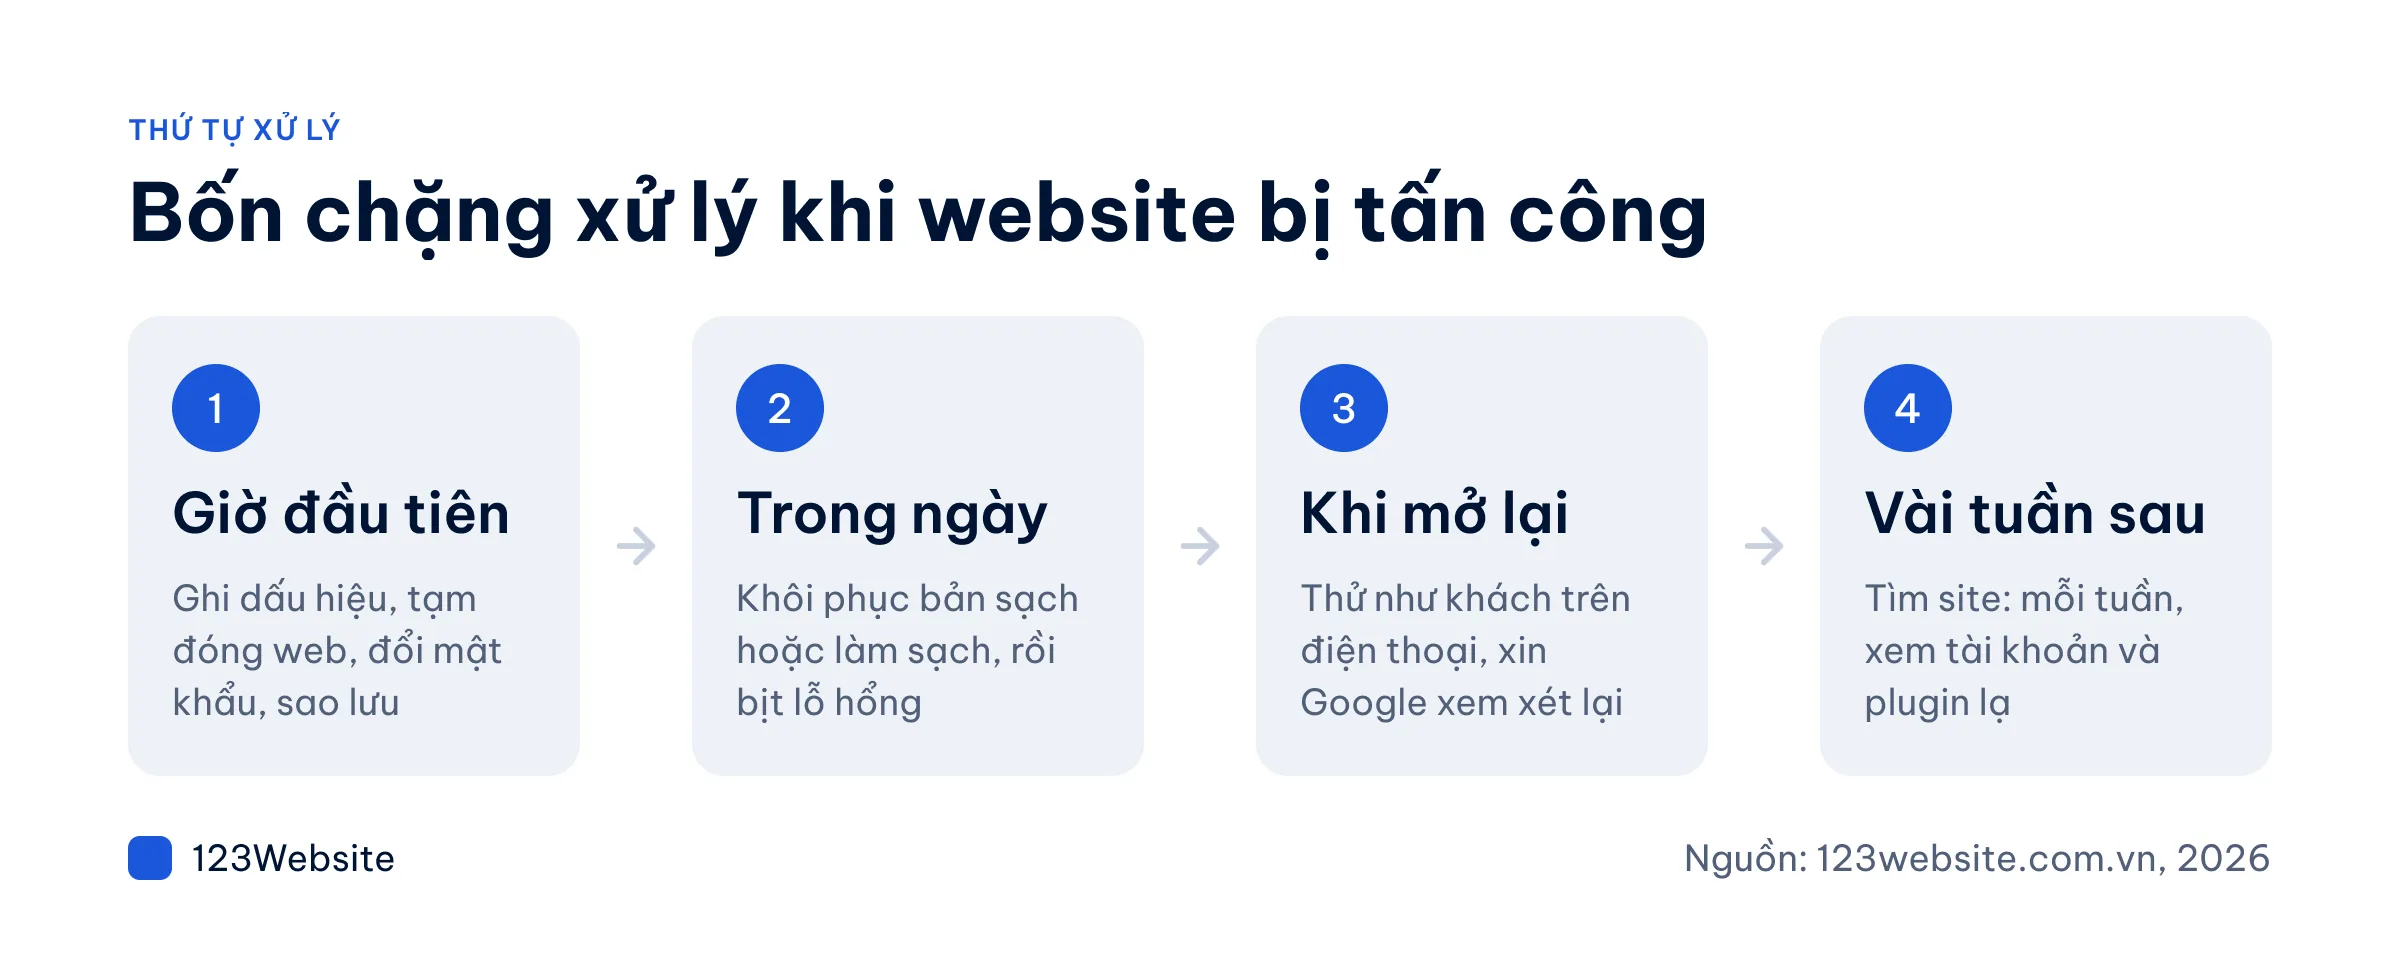
- Giờ đầu tiên: ghi lại dấu hiệu, tạm đóng web, đổi mật khẩu, sao lưu nguyên hiện trạng.
- Trong ngày: khôi phục bản sạch hoặc làm sạch, bịt lỗ hổng rồi mới mở lại.
- Sau đó: xin Google gỡ cảnh báo, theo dõi thêm vài tuần.
Dấu hiệu website bị hack và những lỗi dễ nhầm
Mã độc hiếm khi phá trang chủ cho ai cũng thấy. Kẻ xấu muốn lợi dụng web càng lâu càng tốt, nên người phát hiện đầu tiên thường là khách hàng hoặc Google.
- Khách bị chuyển sang trang lạ khi bấm từ Google trên điện thoại, còn người gõ thẳng địa chỉ thì không, nên chủ web khó tự thấy.
- Google ghi “Trang web này có thể đã bị tấn công” dưới kết quả tìm kiếm, hoặc Chrome hiện màn hình đỏ.
- Gõ
site:tenmiencongty.vnvào Google thấy trang lạ: tiếng Nhật, cá cược, bán thuốc. - Có tài khoản quản trị lạ trong mục Tài khoản của WordPress.
- Hosting khoá tài khoản vì phát hiện mã độc.
Lưu ý: thanh địa chỉ báo “Không an toàn” thường là SSL hết hạn, còn web trắng trang sau khi cập nhật plugin thường là lỗi xung đột, chưa chắc đã bị hack. SSL xem nhanh được bằng công cụ kiểm tra website miễn phí.
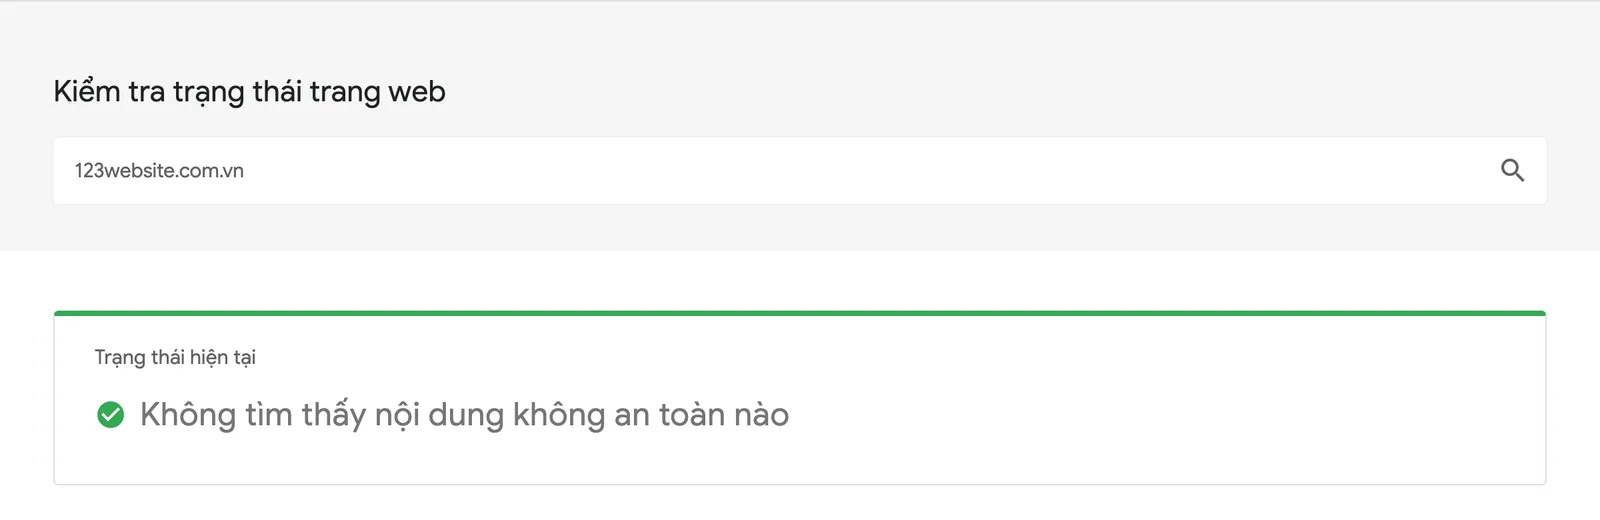
Muốn chắc hơn, nhập tên miền vào trang kiểm tra trạng thái trang web của Google xem có bị gắn cờ không an toàn.
Giờ đầu tiên: chặn thiệt hại trước khi sửa
Bốn bước đầu chưa cần chuyên môn sâu, nên làm xong trong vài giờ, theo đúng thứ tự.
Bước 1: Ghi lại dấu hiệu, chưa xoá gì cả
Chụp màn hình trang lạ, cảnh báo, ghi giờ phát hiện để kỹ thuật viên lần ra đường vào. Khoan xoá file hay gỡ plugin: xoá vội chỉ mất dấu vết, còn cửa hậu, tức đoạn mã giúp kẻ xấu quay lại, vẫn nằm trong mã nguồn.
Bước 2: Tạm đóng website nếu đang hại khách
Web đang chuyển khách sang trang lừa đảo thì nên tạm đóng hoặc thay bằng trang bảo trì, mất vài giờ hiển thị còn hơn để khách sập bẫy. Báo luôn cho hosting để được hỗ trợ khoá tạm.
Bước 3: Đổi mật khẩu, thu hồi quyền truy cập
Đổi trên một máy tính sạch, vì mật khẩu hay bị lộ từ chính máy nhiễm virus. Mỗi nơi một mật khẩu mới:
- Hosting và FTP: trang quản trị như cPanel, DirectAdmin.
- Cơ sở dữ liệu: đổi xong nhớ cập nhật file wp-config.php, không thì web báo lỗi kết nối.
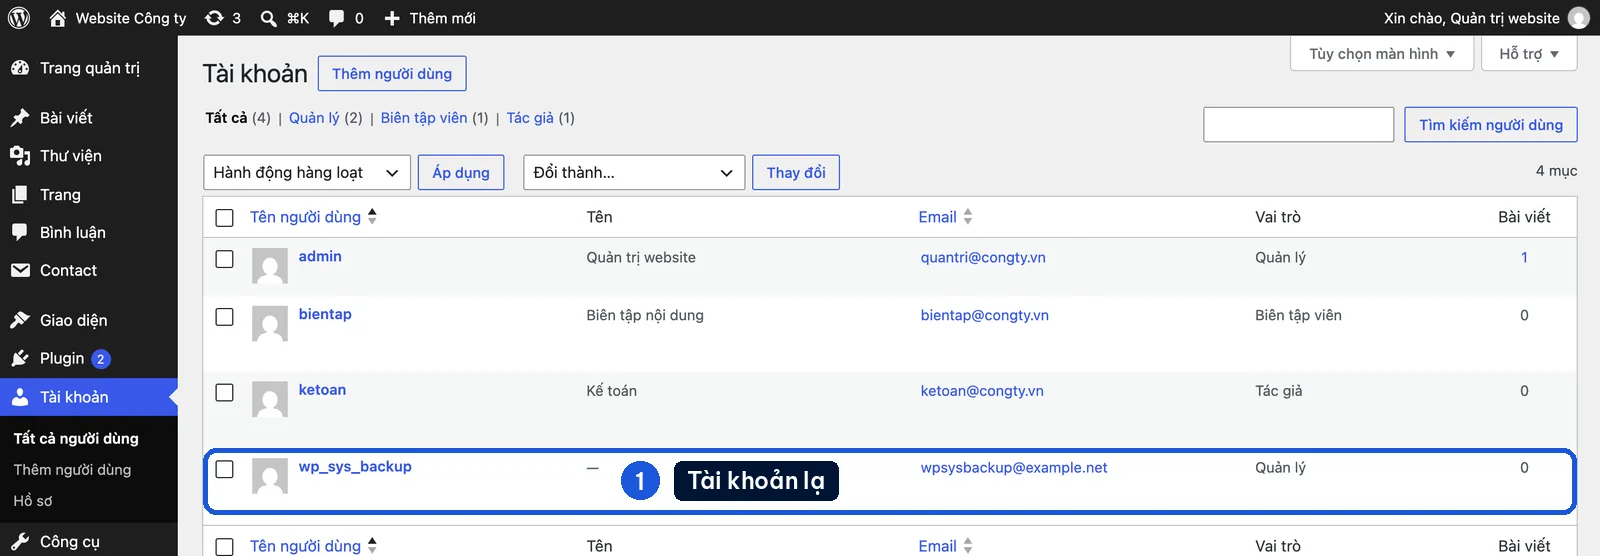
- WordPress: mọi tài khoản quyền Quản lý (Administrator); xoá tài khoản lạ và của người đã nghỉ.
- Email theo tên miền và tài khoản nhà đăng ký tên miền.
Bước 4: Sao lưu nguyên hiện trạng, giữ bản sạch cũ
Sao lưu đủ mã nguồn và cơ sở dữ liệu ở trạng thái đang nhiễm, ghi rõ là bản nhiễm rồi cất riêng. Bản này giữ đơn hàng, bài mới và dấu vết cho kỹ thuật viên; đừng bao giờ khôi phục nó ngược lên web.
Lưu ý: hosting chỉ giữ một số bản sao lưu, lịch tự động có thể đè dần bản sạch cũ. Hỏi hosting ngay và tải về những bản trước thời điểm có dấu hiệu.
Trong ngày: làm sạch rồi bịt lỗ hổng
Từ bước này nên có người rành WordPress.
Bước 5: Khôi phục bản sạch hay làm sạch tại chỗ
| Tiêu chí | Khôi phục bản sạch | Làm sạch tại chỗ |
|---|---|---|
| Hợp khi | Có bản sao lưu trước lúc nhiễm | Không có bản sạch |
| Ưu điểm | Nhanh, chắc chắn sạch | Giữ đơn hàng, bài mới nhất |
| Rủi ro | Mất dữ liệu sau ngày sao lưu | Dễ sót cửa hậu |
Bản sao lưu cũng có thể đã nhiễm nếu mã độc nằm im nhiều tuần, nên chọn bản trước dấu hiệu đầu tiên.
Bước 6: Bịt lỗ hổng trước khi mở lại
Chưa bịt đường vào thì vài hôm sau sẽ bị lại, nhiều khi đúng kiểu cũ.
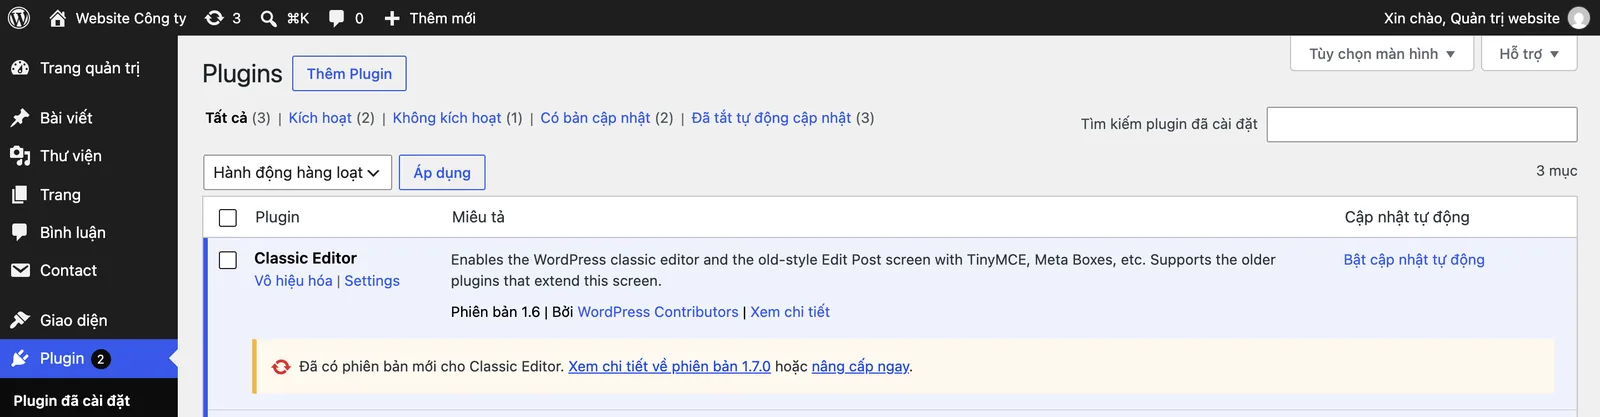
- Cập nhật lõi WordPress, theme, plugin lên bản mới nhất.
- Gỡ plugin, theme bản crack (nulled) và cái bỏ lâu không cập nhật; bản crack hay bị cài sẵn cửa hậu.
- Bật xác thực hai lớp, chỉ giữ quyền quản trị cho người thật sự cần.
- Đổi mật khẩu lần nữa, phòng khi mã độc đã ghi lại mật khẩu mới.
Cuối cùng, hỏi kỹ thuật viên: mã độc vào bằng đường nào? Chưa trả lời được thì chưa xong. Cách bảo vệ lâu dài có trong bài 7 cách bảo mật website.
Mở lại website bị hack và xin Google gỡ cảnh báo
Bước 7: Thử lại như khách rồi gửi Google xem xét
Trước khi mở lại hẳn, dùng điện thoại bật 4G, tab ẩn danh, tìm tên công ty trên Google rồi bấm vào như khách. Không còn bị chuyển hướng mới tính là xong.
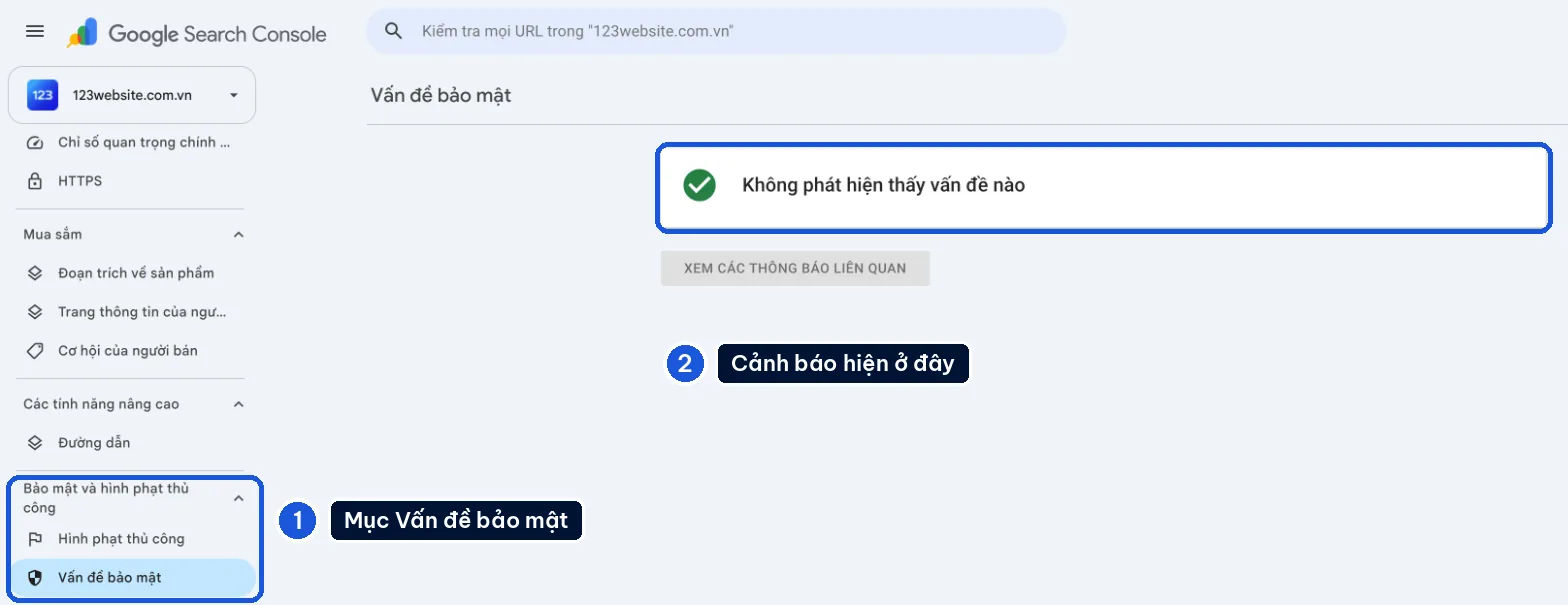
Nếu Google đã gắn cảnh báo:
- Vào Google Search Console, nhóm Bảo mật và hình phạt thủ công, mở báo cáo có cảnh báo.
- Gửi yêu cầu xem xét lại ngay trong báo cáo đó, ghi ngắn: lỗi gì, đã sửa gì, kết quả ra sao.
- Để trang rác trả về lỗi 404 hoặc 410, không chuyển hướng về trang chủ, rồi gửi lại sitemap.
Theo Google, việc xem xét thường mất vài ngày đến vài tuần. Trang thật rớt khỏi Google thì xem cách xử lý website bị mất index.
Mã độc hay quay lại qua cửa hậu còn sót, nên trong tháng đầu, mỗi tuần tìm site: một lần và xem lại mục Tài khoản, Plugin. Sao lưu đều, giữ thêm một bản ngoài hosting theo hướng dẫn backup dữ liệu website.
Khi nào nên giao cho kỹ thuật viên
Bốn bước đầu tự làm được, còn phần làm sạch nên giao người có kinh nghiệm khi:
- Không có bản sao lưu sạch.
- Web có đơn hàng, tài khoản khách cần giữ nguyên.
- Đã dọn mà vài ngày sau bị lại.
- Hosting đã khoá tài khoản.
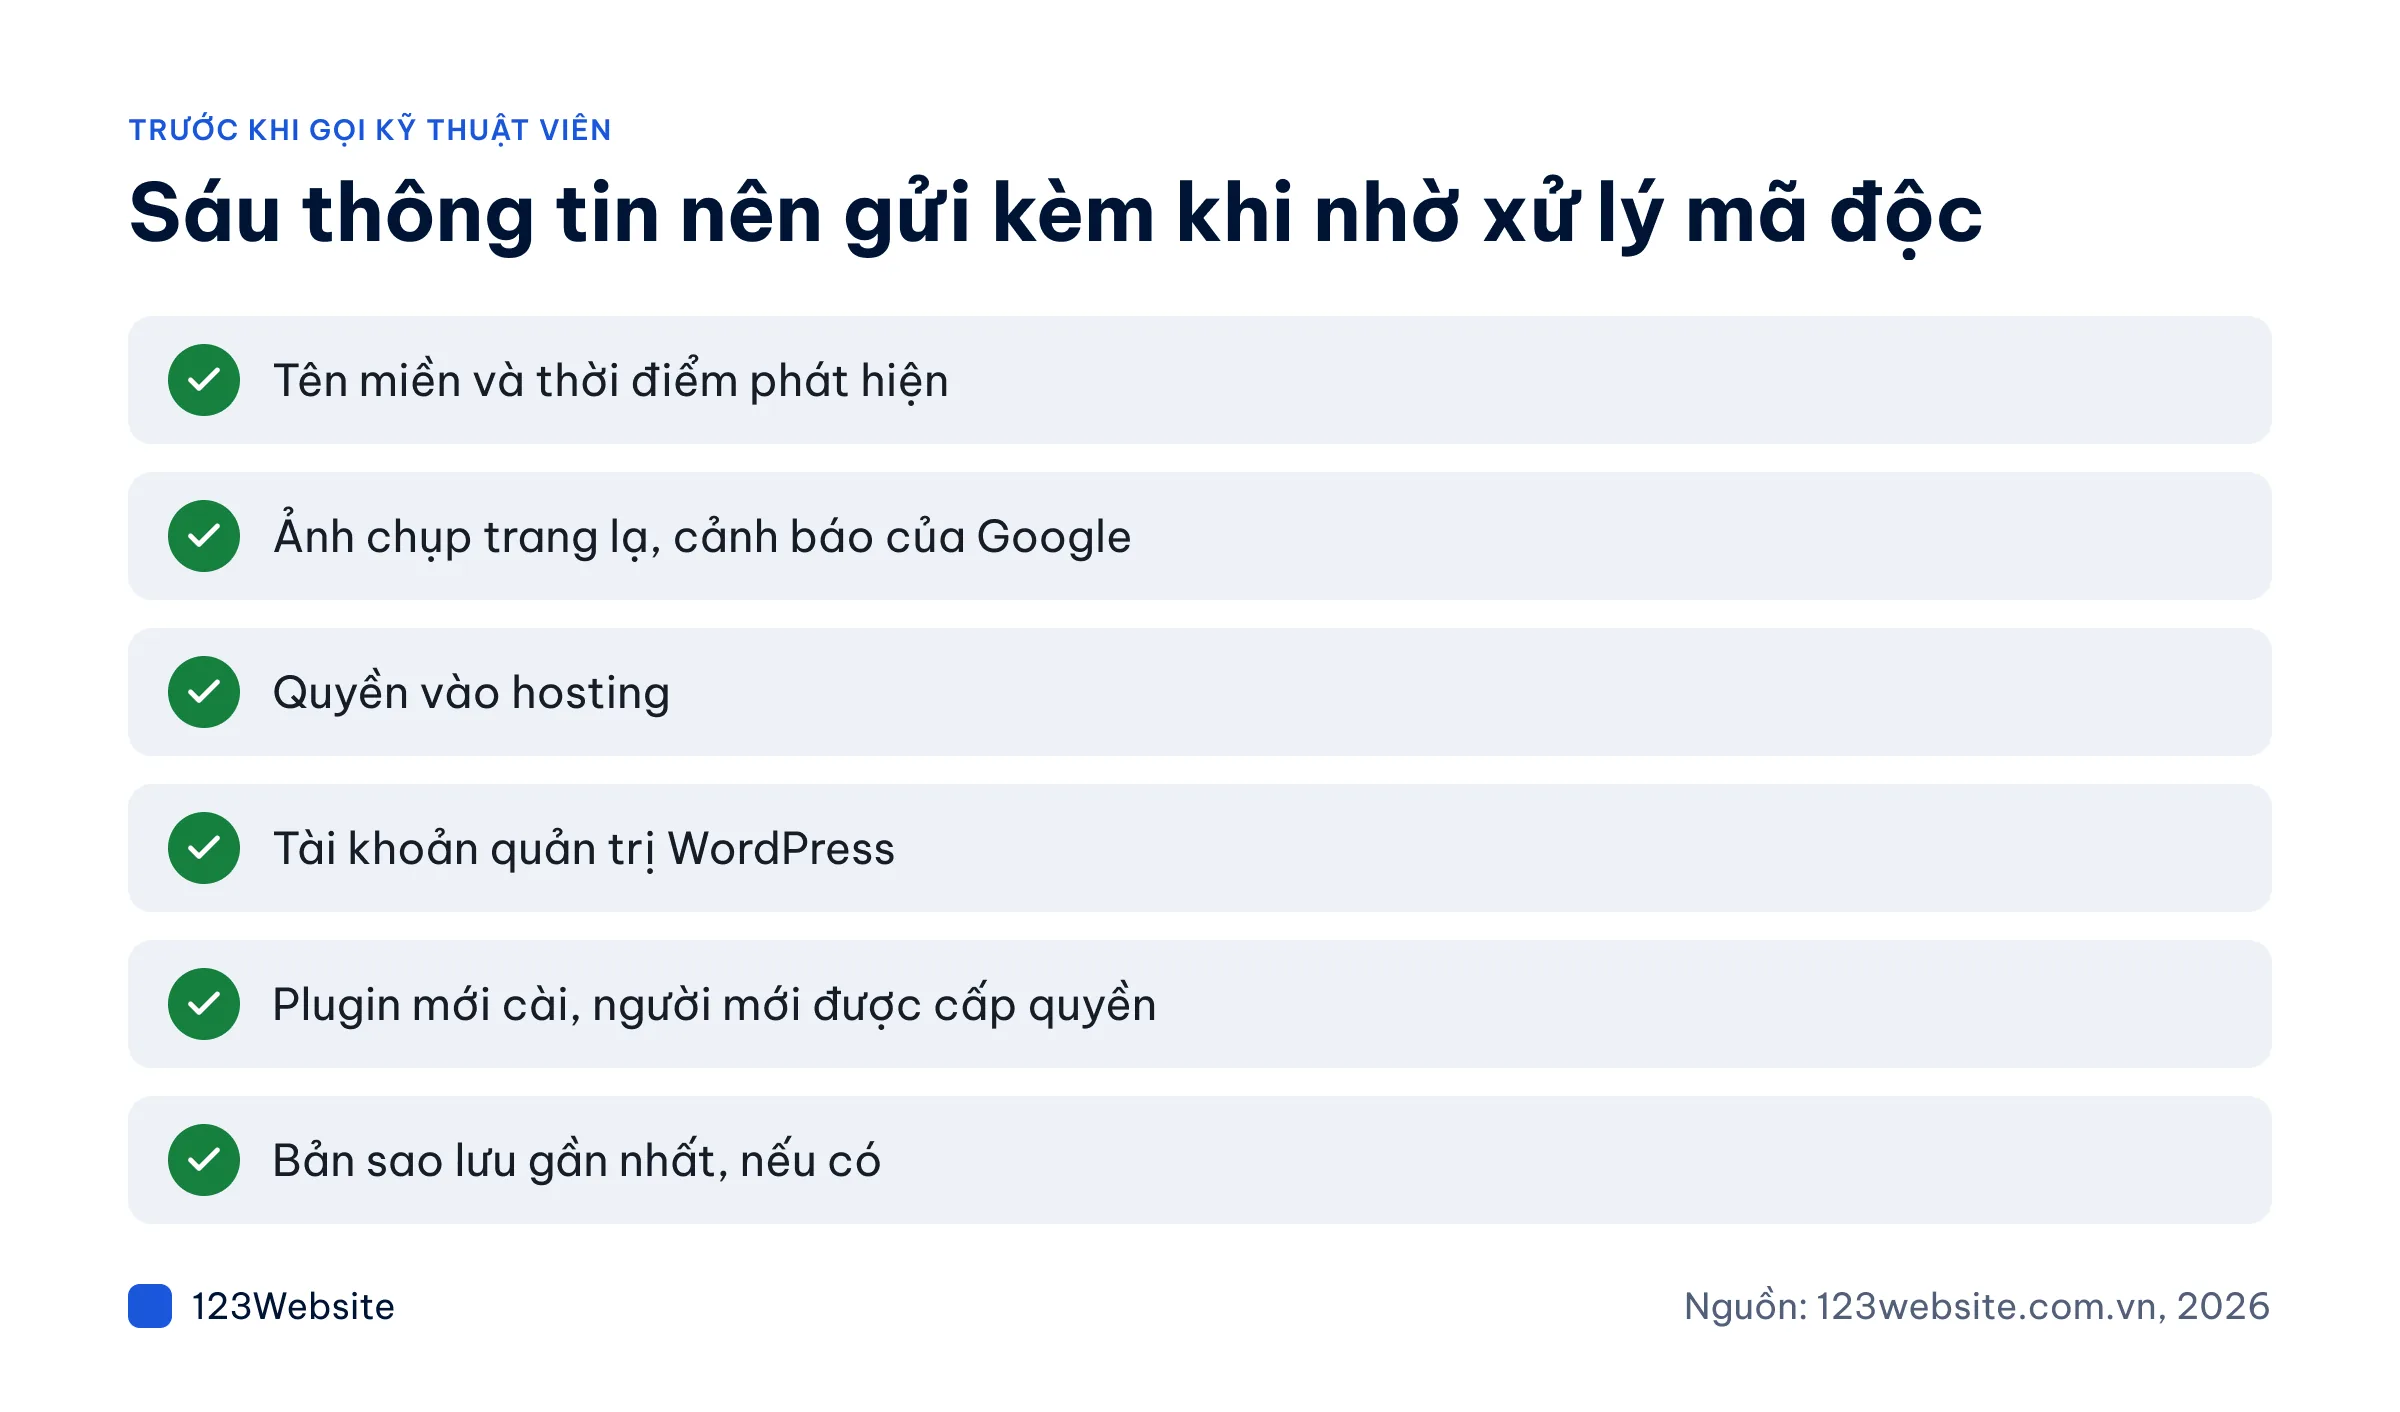
Gửi kèm sáu thông tin trên cho đỡ hỏi qua hỏi lại; riêng mật khẩu gửi qua kênh riêng và đổi lại khi xong việc.
123Website hỗ trợ thế nào
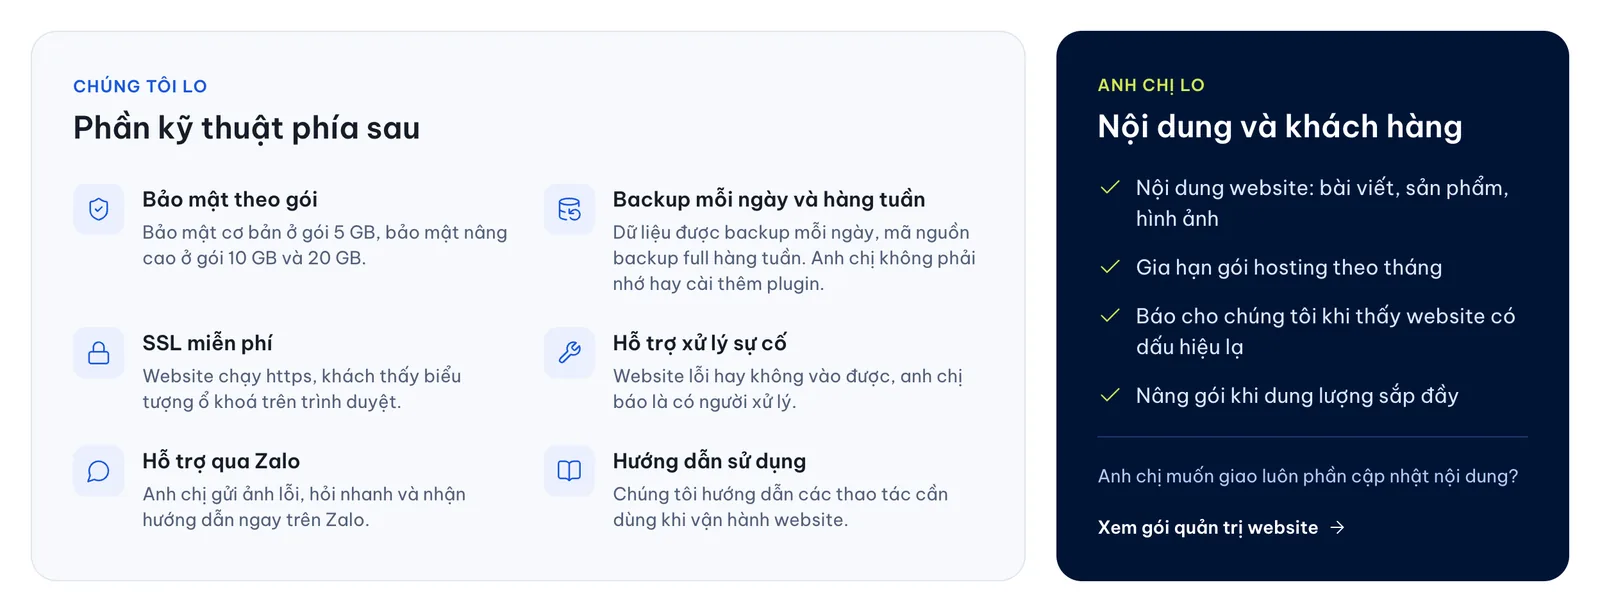
- Website do 123Website làm, đặt trên hosting 123Website: được bảo hành và hỗ trợ trọn đời. Dữ liệu sao lưu mỗi ngày, mã nguồn hàng tuần; cần khôi phục, anh chị gọi hoặc nhắn Zalo 0932 092 002.
- Hosting có quản trị: gói 10 GB, 20 GB có thêm chống dò mật khẩu, kiểm tra mã độc.
- Sự cố do tự cài plugin sai quy trình không thuộc bảo hành; việc ngoài phạm vi được báo giá trước.
- Gói quản trị website: sao lưu, cập nhật, kiểm tra bảo mật hằng tháng, từ 2.200.000 đ/tháng (QTV1).
- Web quá cũ, dùng theme crack: làm lại nhiều khi đỡ tốn hơn vá mãi. Website theo mẫu từ 4,99 triệu (gói GOLD), tặng hosting năm đầu, xem bảng phí thiết kế website.
Câu hỏi thường gặp
Xử lý website bị hack mất bao lâu?
Tuỳ mức nhiễm và có bản sao lưu sạch hay không. Khôi phục từ bản sạch có thể xong trong vài giờ, làm sạch tại chỗ thường lâu hơn. Phần Google xem xét để gỡ cảnh báo mất thêm vài ngày đến vài tuần.
Website bị hack có lấy lại được không?
Thường lấy lại được nếu còn quyền vào hosting hoặc có bản sao lưu sạch. Mất tài khoản quản trị WordPress chưa phải mất web, vì người có quyền hosting vẫn tạo lại được. Chỉ khi mất cả hosting lẫn bản sao lưu mới phải dựng lại từ đầu.
Cài plugin bảo mật là đủ chưa?
Chưa đủ. Plugin bảo mật giúp chặn dò mật khẩu và quét mã độc, nhưng không thay được việc cập nhật, mật khẩu mạnh và sao lưu đều đặn. Với web đang nhiễm, quét bằng plugin chỉ là bước phụ vì cửa hậu viết khéo vẫn lọt qua được.
Website bị hack có ảnh hưởng SEO không?
Có. Cảnh báo trên Google làm khách ngại bấm, còn trang rác bị chèn có thể chiếm chỗ trang thật trong kết quả tìm kiếm. Làm sạch xong và được gỡ cảnh báo, lượt truy cập thường hồi dần, nhưng không có mốc thời gian cố định.
Thứ tự quan trọng hơn tốc độ
Bị hack chưa phải là mất trắng. Thiệt hại thêm thường đến từ sự vội: xoá file trước khi sao lưu, khôi phục khi chưa đổi mật khẩu, mở lại web khi lỗ hổng còn nguyên. Về lâu dài, mỗi tháng một buổi bảo trì website giúp bắt lỗi sớm.
Website đang có dấu hiệu lạ, anh chị gọi 0932 092 002 trong giờ làm việc để chúng tôi xem cùng, hoặc để lại thông tin ở trang đăng ký tư vấn.
Jollie là chuyên gia trong lĩnh vực số hóa doanh nghiệp, tư vấn xây dựng giải pháp số và phần mềm quản trị phù hợp cho từng giai đoạn phát triển của doanh nghiệp. Với hơn 5 năm kinh nghiệm triển khai marketing online cho…